O Que é um Certificado SSL e Como ele Funciona? O Guia Definitivo de Segurança Digital
Construir uma presença digital relevante exige muito mais do que um design atraente ou produtos inovadores. No cenário atual da internet, um dos componentes mais importantes e desafiadores dos negócios online é a criação de um ambiente seguro onde os clientes em potencial sintam total confiança ao navegar e fazer compras.
Diariamente, milhões de dados confidenciais, como números de cartão de crédito, senhas e informações pessoais, trafegam pela rede mundial de computadores. Sem uma proteção adequada, essas informações correm o risco de ser interceptadas por cibercriminosos, gerando prejuízos financeiros e destruindo a reputação de marcas consolidadas.
É exatamente nesse ponto que entra a tecnologia que revolucionou a segurança na web. Os pontos de vulnerabilidade são eliminados quando um site adota mecanismos robustos de proteção. Para garantir que os visitantes tenham uma experiência tranquila e livre de ameaças, os navegadores modernos dão dicas visuais especiais, os chamados indicadores EV.
Esses sinais variam desde um clássico ícone de cadeado até uma barra de URL personalizada com a marca da empresa. Se você deseja entender a fundo o funcionamento dessa ferramenta jurídica e técnica, compreender a criptografia por trás das páginas e descobrir como proteger a sua empresa no ecossistema digital, continue a leitura deste guia completo.
O que é o Protocolo SSL/TLS na Prática?
A sigla SSL refere-se ao termo Secure Sockets Layer, uma tecnologia de segurança padrão cujo objetivo é estabelecer um link criptografado entre um servidor e um cliente. Normalmente, essa conexão é feita entre um servidor Web (onde o site está hospedado) e um navegador de internet, ou entre um servidor de e-mail e um cliente de e-mail (como o Microsoft Outlook). Embora o termo SSL ainda seja o mais conhecido e utilizado no mercado, a tecnologia evoluiu.
O seu sucessor direto é o TLS (Transport Layer Security), que traz camadas de segurança ainda mais complexas e modernas.
Historicamente, cada vez que uma versão nova e mais segura era lançada, apenas o número da versão era alterado (como SSLv2.0 e SSLv3.0). Contudo, no momento de atualizar a versão SSLv3.0, a tecnologia foi rebatizada como TLSv1.0.
Atualmente, os servidores mais modernos já operam na versão TLSv1.3. Por uma questão de fixação de mercado, grandes autoridades de certificação mundial utilizam a nomenclatura combinada TLS/SSL. Portanto, ao adquirir um certificado SSL para a sua plataforma, você está, na verdade, recebendo um certificado TLS atualizado (seja ele baseado em criptografia RSA ou ECC).
A Importância de Evitar o Texto Simples na Web
Sem a implementação de uma camada de proteção eficiente, os dados entre navegadores e servidores Web são enviados em texto simples. Essa vulnerabilidade técnica deixa o usuário completamente exposto à espionagem de dados na rede.
Se um invasor conseguir interceptar o tráfego gerado entre o computador do cliente e o servidor do site, todas as credenciais de login e dados bancários digitados poderão ser vistos e utilizados de forma maliciosa.
Sendo assim, o certificado SSL funciona como um protocolo de segurança essencial. Os protocolos são responsáveis por descrever como os algoritmos de segurança devem ser aplicados em um cenário real.
Nesse caso específico, o protocolo determina as variáveis exatas da criptografia que serão utilizadas tanto para o link de comunicação quanto para os dados transmitidos. Com isso, os sites protegidos passam a exibir a extensão “https” em seus endereços, substituindo o antigo e inseguro protocolo “http“.
O Par de Chaves e o Papel das Autoridades de Certificação (CA)
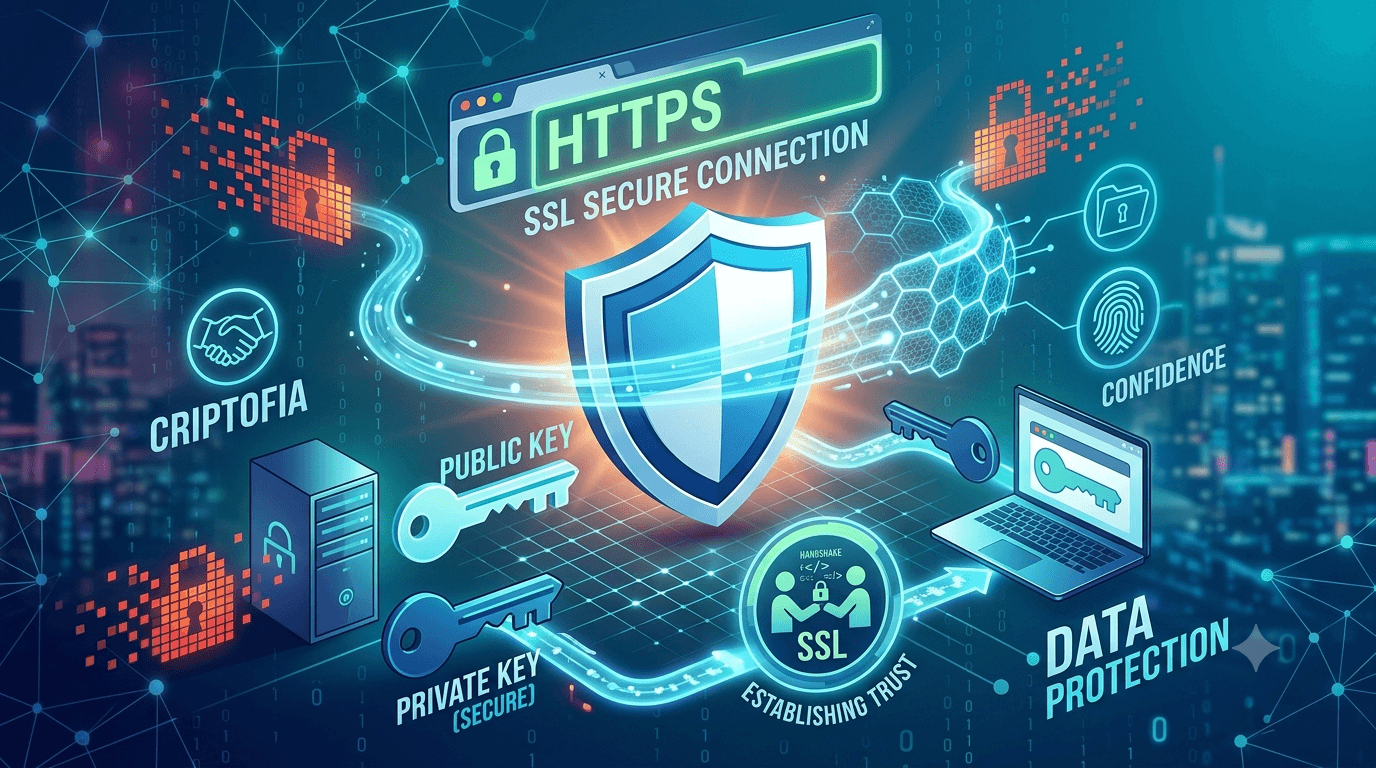
Para que o processo de criptografia aconteça, os certificados utilizam um conceito matemático composto por um par de chaves: uma chave pública e uma chave privada. Elas funcionam perfeitamente juntas.
Enquanto a chave pública é distribuída para os navegadores que acessam o site, a chave privada é mantida sob sigilo absoluto no servidor. Além das chaves, o documento digital contém um “sujeito”, que identifica formalmente o proprietário legítimo do domínio.
A estrutura de validação segue etapas rigorosas:
- Criação da CSR: Primeiramente, uma Solicitação de Assinatura de Certificado (CSR) deve ser gerada no seu servidor de hospedagem. Esse processo origina a chave privada e a chave pública localmente.
- Envio para a CA: O arquivo de dados contendo a CSR é enviado para uma Autoridade de Certificação (CA). É crucial destacar que esse arquivo contém apenas a chave pública.
- Preservação do Sigilo: A CA usa o arquivo para criar uma estrutura de dados correspondente à sua chave privada, sem que a chave secreta seja comprometida. A CA nunca tem acesso à sua chave privada.
- Instalação da Cadeia de Confiança: Após a emissão, o documento é instalado no servidor junto com um certificado intermediário. Esse arquivo intermediário estabelece a credibilidade da sua página, vinculando-a diretamente ao certificado raiz da CA confiável.
[Certificado Raiz da CA]
         │
         ▼
[Certificado Intermediário]
         │
         ▼
[Certificado do Seu Servidor]
Como o Handshake SSL Cria a Conexão Criptografada?
Quando um navegador tenta acessar um site protegido, uma conexão segura é estabelecida por meio de um processo automatizado chamado handshake SSL. Esse procedimento é executado de forma invisível para o usuário e acontece instantaneamente em milissegundos.
Como a criptografia assimétrica (feita com as chaves pública e privada) consome muita capacidade de processamento do servidor, ela é utilizada apenas durante o handshake inicial para criar uma chave de sessão simétrica. Posteriormente, essa chave de sessão — que é muito mais leve e rápida — passa a criptografar todos os dados trafegados na sessão ativa.
O processo do handshake é dividido em 5 etapas:
- A Solicitação: O navegador se conecta ao servidor Web protegido por HTTPS e solicita a identificação do servidor para iniciar o acesso.
- O Envio do Certificado: O servidor responde enviando uma cópia do seu certificado SSL, que inclui a sua chave pública correspondente.
- A Validação do Navegador: O navegador verifica o certificado na sua lista interna de CAs confiáveis. É checado se o documento não está expirado, se não foi revogado e se o nome de domínio coincide com o site acessado. Sendo o certificado confiável, o navegador cria e criptografa uma chave de sessão simétrica usando a chave pública do servidor.
- A Descriptografia do Servidor: O servidor recebe o bloco de dados, descriptografa a chave de sessão simétrica utilizando sua chave privada exclusiva e devolve uma confirmação criptografada para o navegador.
- A Transmissão Segura: A partir desse momento, todos os dados transmitidos entre o servidor e o navegador são criptografados com a chave de sessão unificada.
Por Que os Navegadores Só Confiam em CAs Homologadas?
Qualquer pessoa ou desenvolvedor técnico tem a capacidade de criar um certificado digital de forma autônoma. No entanto, os navegadores de internet só confiam em documentos emitidos por organizações que constam em suas próprias listas de CAs integradas.
Os navegadores de mercado já vêm de fábrica com uma lista pré-instalada de autoridades globais, conhecida como repositório de CAs com raiz confiável.
Para que uma empresa consiga ser incluída nesse seleto grupo e se torne uma autoridade de certificação oficial, auditorias rigorosas devem ser cumpridas periodicamente. Essas auditorias servem para comprovar que a organização atende aos mais altos padrões de segurança, infraestrutura e autenticação estabelecidos pelos desenvolvedores dos navegadores.
Quando o ecossistema reconhece a CA, a identidade da sua empresa é validada automaticamente perante milhões de usuários, eliminando avisos de páginas inseguras e blindando seu e-commerce.
Conclusão
A implementação de um ambiente criptografado deixou de ser um diferencial técnico e tornou-se um requisito obrigatório para a sobrevivência de qualquer negócio na internet. Ao adotar um certificado SSL legítimo, a identidade da sua empresa é autenticada por um terceiro de total confiança, garantindo conformidade com leis de proteção de dados e assegurando que transações financeiras ocorram sem riscos de interceptação.
Sites protegidos ganham a confiança imediata do público e recebem prioridade nos motores de busca como o Google, otimizando o alcance orgânico da marca. Não deixe a segurança da sua plataforma e dos seus clientes para depois. Proteja seu patrimônio digital hoje mesmo, ative o protocolo HTTPS e transmita a seriedade que o seu público merece para fechar mais negócios!
Add comment